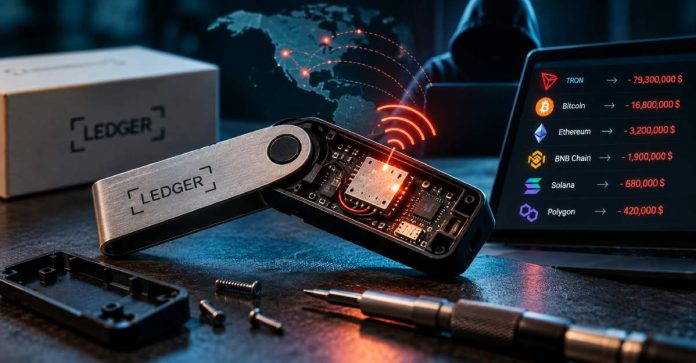
Kriminalci su fizički prepravljali originalne Ledgerove hardverske novčanike kako bi prikupljali fraze za oporavak kriptoimovine. U povezanoj operaciji 9. listopada, prema analizi kompanije Bitquery, iz 324 kriptonovčanika ukradena je imovina procijenjena na 102 milijuna dolara. Ledger je potvrdio pronalazak skrivene komponente u jednom od uređaja, dok ukupan broj prepravljenih proizvoda nije poznat.
Napad je izveden preko distribucijske mreže u jugoistočnoj Aziji. Prema službenom priopćenju Ledgera od 15. listopada, kriminalna skupina mjesecima je kupovala originalne uređaje, otvarala ih i ugrađivala dodatnu elektroniku prije njihova vraćanja u prodaju. Kompanija tvrdi da su napadači u pripremu operacije uložili milijune dolara.
Sigurnosni čip nije morao biti izmijenjen, pa je uređaj mogao proći uobičajenu provjeru autentičnosti iako se unutar kućišta nalazila komponenta koja prikuplja pristupne podatke.
Kako je skrivena komponenta preuzimala pristup kriptovalutama?
Ledgerov sigurnosni laboratorij Donjon utvrdio je da je implantat očitavao riječi prikazane na zaslonu tijekom početnog postavljanja uređaja. Riječ je o frazi za oporavak, nizu od 24 riječi koji omogućuje obnovu pristupa kriptoimovini.
Prema tehničkom opisu napada koji prenosi Bitquery, ugrađena komponenta bilježila je riječi i slala ih napadačima preko mobilne mreže, koristeći ugrađenu SIM karticu. Nakon pribavljanja fraze kriminalci su mogli obnoviti pristup novčaniku na drugom uređaju i prenijeti sredstva bez znanja vlasnika.
Provjera autentičnosti Ledgerova uređaja potvrđuje određene sigurnosne karakteristike proizvoda, ali ne mora otkriti dodatnu elektroniku ugrađenu izvan sigurnosnog čipa. Uređaj može sadržavati originalne komponente i istodobno biti fizički prepravljen. Kupac pritom nema jednostavan način da bez otvaranja kućišta utvrdi nalazi li se unutra neovlaštena elektronika.
U 47 minuta napadači započeli krađu na šest blockchain mreža
Prema Bitqueryjevoj analizi blockchain transakcija, napadači su 9. listopada u razmaku od približno 47 minuta započeli pražnjenje novčanika na šest mreža. Prve transakcije zabilježene su na TRON-u, nakon čega su uslijedili prijenosi na Ethereumu, BNB Chainu, Polygonu, Solani i Bitcoinu.
Najveći dio procijenjene štete odnosi se na TRON, s približno 79,3 milijuna dolara. Na BitcoinBitcoin je decentralizirana, distribuirana, anonimna platna ... otpada oko 16,8 milijuna dolara, dok su manji iznosi ukradeni na preostalim mrežama.
Bitquery je identificirao dva tjedna probnih aktivnosti, uključujući 21 manju testnu transakciju na TRON-u i 20 na Ethereumu. Tijekom glavnog napada 25 novčanika na TRON-u potpisalo je istu vrstu odobrenja u razmaku od samo tri sekunde.
Krađa se nastavila i nakon početnih 47 minuta. Analitičari su utvrdili da su napadači tijekom večeri 9. listopada ispraznili još devet novčanika, iz kojih je prebačeno 8,8 milijuna USDT-a.
Takav raspored transakcija upućuje na koordiniranu operaciju u kojoj su napadači unaprijed raspolagali pristupnim podacima. Ipak, blockchain analiza ne može sama dokazati kako je pribavljena fraza za oporavak svakog od 324 identificirana novčanika. Taj broj također ne predstavlja potvrđeni broj fizički prepravljenih uređaja ili različitih oštećenih vlasnika.
Tether zamrznuo 10 milijuna dolara povezanih s krađom
Nakon krađe napadači su počeli pretvarati ukradenu imovinu u druge kriptovalute i premještati je kroz servise koji otežavaju praćenje transakcija.
Prema Bitqueryjevoj analizi, dio ukradenog USDT-a zamijenjen je za USDD, stabilnu kriptovalutu koju Tether ne može izravno zamrznuti. Napadači su zatim sredstva preko THORChaina pretvarali u ETH. Analitičari su pratili i prijenose kroz Tornado Cash te Zcash.
Tether je blokirao 37 adresa povezanih s napadom, pri čemu je na njih 20 zamrznuto približno 10 milijuna USDT-a. Bitquery je 15. listopada procijenio da je oko 84 milijuna dolara ukradene imovine i dalje moguće pratiti na blockchainuTermin blockchain jednostavno se može prevesti na hrvatski ....
Praćenje sredstava ne znači da su ona dostupna za povrat. Zamrznuta imovina također nije automatski vraćena oštećenim vlasnicima. Konačan iznos vraćene imovine nije potvrđen.
Kako su prepravljeni uređaji dospjeli do kupaca?
Pogođeni uređaji povezani su s trgovcem CryptoBilis, koji je prodavao Ledgerove proizvode u Indoneziji, Maleziji i na Filipinima. Riječ je o trgovcu koji je bio naveden među ovlaštenim prodavačima proizvođača.
Prema izvještaju The Blocka, nakon otkrivanja napada obustavljena je prodaja Ledgerovih proizvoda. Nema potvrđenih dokaza da je CryptoBilis znao za ugrađene komponente ili sudjelovao u njihovoj ugradnji.
Upravo status ovlaštenog prodavača čini ovaj slučaj posebno važnim. Kupac je mogao slijediti proizvođačevu preporuku o nabavi uređaja preko službene prodajne mreže, a ipak dobiti prepravljeni proizvod.
Ledgerova provjera autentičnosti i kontrola ovlaštenih trgovaca pokrivaju različite dijelove sigurnosti proizvoda. Prva provjerava određene karakteristike uređaja, dok druga treba smanjiti mogućnost neovlaštenog postupanja s proizvodom prije prodaje. U ovom slučaju napadači su iskoristili razdoblje između izlaska uređaja iz proizvođačeve kontrole i njegova dolaska do kupca.
Ledger je nakon otkrivanja napada pregledao uzorke uređaja iz trgovina i skladišta, uključujući Njemačku. Prema službenom priopćenju kompanije, među pregledanim primjercima nisu pronađene neovlaštene komponente.
Kompanija tvrdi da je napad bio ograničen na određeni distribucijski kanal. Ukupan broj prepravljenih uređaja nije javno objavljen.
Ledger mijenja pravila za distributere i trgovce
Nakon incidenta Ledger je od ovlaštenih distributera i trgovaca u jugoistočnoj Aziji i Hong Kongu zatražio obustavu prodaje dok se ne provedu dodatne sigurnosne provjere.
Kompanija je ponovno upozorila partnere na postojeću zabranu ponovne prodaje vraćenih uređaja, čak i kada izgledaju novo i neotvoreno.
Uvedena su i dodatna pravila prema kojima Ledgerovi proizvodi više ne bi smjeli biti izloženi na dostupnim policama i prodajnim izlozima. Uređaji se trebaju čuvati u skladišnom prostoru i predavati kupcu prilikom kupnje. Trgovci također moraju bez odgode prijaviti svaku sumnju kupca u neuobičajeno stanje proizvoda.
Ove mjere trebale bi smanjiti mogućnost neovlaštenog pristupa uređajima tijekom prodaje. No za procjenu njihove učinkovitosti bit će važno utvrditi kako se kontroliraju povrati i prati kretanje proizvoda kroz distribucijsku mrežu.
Ledger nije objavio dovoljno podataka da bi se moglo utvrditi u kojoj su točno fazi distribucije prepravljeni uređaji ponovno ušli u prodaju.
O sigurnosti hardverskih novčanika financa.ba pisala je i ranije, u članku Najsigurniji kripto novčanici više nisu sigurni: stručnjaci upozoravaju na novi val rizika. Novi Ledgerov slučaj donosi potvrđen nalaz fizičke komponente koja je prikupljala pristupne podatke tijekom postavljanja originalnog uređaja.
Što trebaju učiniti vlasnici Ledgerovih uređaja?
Za korisnike koji opravdano sumnjaju da su dobili kompromitirani uređaj promjena PIN-a ili ažuriranje softvera nisu dovoljni. Ako je fraza za oporavak već dospjela do napadača, oni mogu pristupiti sredstvima neovisno o tome što se poslije događa s fizičkim uređajem.
U takvoj situaciji potrebno je uspostaviti novi novčanik na provjerenom uređaju, generirati potpuno novu frazu za oporavak i prenijeti preostalu imovinu na adrese povezane s novim ključevima. Staru frazu ne treba ponovno koristiti.
Autor: financa.ba
Prilikom preuzimanja obvezno navesti izravni link na članak.

