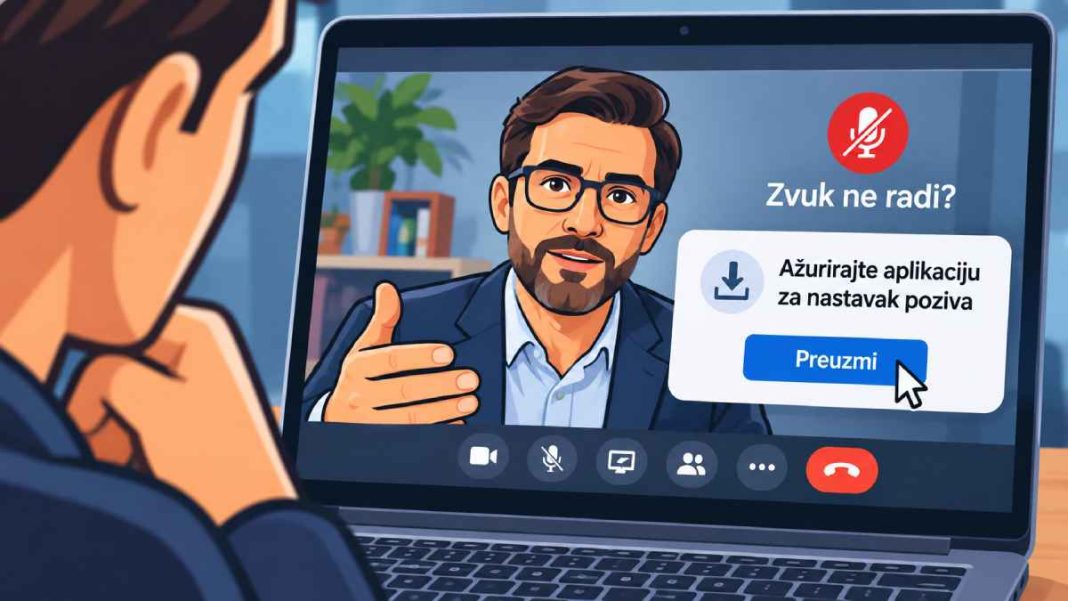
Pozivnica stiže s računa poznatog poslovnog kontakta. Na zaslonu se pojavljuje njegovo lice, ali zvuk ne radi. Zatim slijedi uputa kako otkloniti problem. Upravo su takvim postupkom hakeri koje američke vlasti povezuju sa Sjevernom Korejom navodili žrtve da na vlastita računala instaliraju zlonamjerni softver.
Američki FBI tu je operaciju nazvao FaceStealer. Tijekom 18 mjeseci napadači su, prema američkom Ministarstvu pravosuđa, ukrali više od 400 milijuna dolara u kriptovalutama. FBI je 12. studenoga 2026. objavio zapljenu infrastrukture u oblaku korištene za napade i više od 900 videosnimki žrtava. Broj različitih žrtava nije objavljen.
FBI-jevo tehničko upozorenje otkriva kako su napadači iskorištavali postojeće poslovne odnose. Ciljali su osobe koje rade s kriptovalutama, ali i programere čiji pristup softverskim sustavima može otvoriti put napadima na druge kompanije.
Kako poznati poslovni kontakt postaje mamac
Napad često počinje preuzimanjem računa na komunikacijskim platformama poput LinkedIna, Telegrama, Slacka ili Discorda. Napadač zatim kontaktira osobe koje vlasnik računa već poznaje. Poruka može izgledati kao nastavak ranijeg razgovora, zbog čega primatelj nema očit razlog posumnjati u identitet pošiljatelja.
Sastanak se ponekad dogovara putem legitimnog servisa Calendly. Tek neposredno prije razgovora stiže poveznica na lažnu stranicu koja oponaša Zoom, Microsoft Teams ili Google Meet.
Na toj se stranici može pojaviti stvarna snimka osobe koju žrtva poznaje, pribavljena tijekom prethodnog napada. FBI je utvrdio i korištenje umjetno generiranih videosnimki, ali se operacija pretežno oslanjala na snimke stvarnih ljudi.
Prepoznavanje lica zato nije pouzdana potvrda identiteta. Ako poznati kontakt tijekom neočekivanog sastanka zatraži instalaciju programa ili pokretanje naredbe, identitet treba provjeriti drugim kanalom, primjerice pozivom na njegov ranije poznat telefonski broj. Odgovor na istom kompromitiranom računu ne pruža jednaku sigurnost.
FBI dodatno savjetuje da korisnik ne uključuje kameru prije nego što može vidjeti, čuti i komunicirati s osobom koja ga je pozvala. Time smanjuje mogućnost da napadači pribave novu snimku njegova lica za buduće prijevare.
Problem sa zvukom otvara put zlonamjernom programu
Napadači tijekom lažnog videopoziva stvaraju dojam da zvuk ne funkcionira. Žrtvi zatim nude tehničko rješenje: preuzimanje ažuriranja, pokretanje skripte ili kopiranje naredbe u terminal računala.
Takav postupak može instalirati zlonamjerni softver koji krade podatke za prijavu, kolačiće preglednika i druge informacije pohranjene na uređaju. Napadači potom mogu preuzeti komunikacijske račune, pristupiti poslovnim sustavima ili pokušati ukrasti kriptovalute.
Posebno je opasan zahtjev da zaposlenik sam izvrši računalnu naredbu. Ona može izgledati kao uputa tehničke podrške, iako zapravo pokreće instalaciju zlonamjernog programa.
U FBI-jevu sigurnosnom upozorenju preporučuje se da korisnici neočekivanim videopozivima pristupaju putem službene aplikacije i identifikacijskog koda sastanka, umjesto otvaranja poveznice iz poruke. FBI također upozorava da se tijekom takvih razgovora ne pokreću skripte ni naredbe koje navodno služe za ažuriranje aplikacije.
Jedan kompromitirani programer može ugroziti mnogo više korisnika
U jednom slučaju opisanom u FBI-jevu izvješću napadači su ciljali održavatelja popularne JavaScript biblioteke koja ima desetke milijuna preuzimanja tjedno.
Programer je primio poziv na lažni Teams sastanak s osobom koju je poznavao. Nakon što je slijedio upute za navodno otklanjanje tehničkog problema, njegovo je računalo kompromitirano.
Napadači su potom pokušali iskoristiti njegov pristup kako bi u softverske ovisnosti biblioteke umetnuli zlonamjerni kod. Da je takva verzija distribuirana, mogla je ugroziti korisnike koji preuzimaju legitimni softverski paket.
Napad je otkriven dovoljno rano da plan distribucije zlonamjernog softvera nije uspio. FBI nije objavio naziv biblioteke.
Za kompanije koje razvijaju softver ovaj slučaj otvara konkretno pitanje: tko ima ovlast objaviti novu verziju programskog paketa i postoji li dodatna provjera prije njezine distribucije? Programer ne mora imati pristup financijskim računima da bi bio zanimljiv napadačima. Njegove ovlasti nad softverskim repozitorijem mogu biti dovoljne za pokušaj kompromitacije drugih korisnika.
Krađa se može dogoditi mjesecima nakon videopoziva
Američko Ministarstvo pravosuđa dokumentiralo je slučajeve u kojima su napadači ukrali kriptovalute ili preuzeli račune nekoliko mjeseci, pa i više od godinu dana nakon početne kompromitacije.
FBI u tehničkom izvješću navodi i slučajeve u kojima su napadači čekali povećanje stanja kriptovalutnog novčanika prije krađe.
Zaposlenik zato može nastaviti koristiti računalo bez vidljivih problema, iako su napadači ranije došli do njegovih pristupnih podataka. Odsutnost neobičnog ponašanja uređaja nije dokaz da je kompromitacija izbjegnuta.
Ako je tijekom sumnjivog poziva već pokrenuo skriptu ili instalirao program, incident treba odmah prijaviti IT službi. Sigurnosni tim treba procijeniti stanje uređaja i povezanih računa, uključujući aktivne prijave koje napadaču mogu omogućiti daljnji pristup.
FBI preporučuje promjenu lozinki, prekid aktivnih sesija i uključivanje višefaktorske autentifikacije. Ako je kompromitiran komunikacijski račun, potrebno je provjeriti i koje su osobe s njega kontaktirane.
Napadači mogu koristiti povijest razgovora kako bi slali uvjerljive pozivnice novim žrtvama. Zato kolege i poslovne partnere koji su mogli primiti takve poruke treba pravodobno upozoriti.
Sigurnosno pravilo koje zaposlenik ne bi trebao sam izmišljati
Problem nastaje kada zaposlenik tijekom sastanka mora birati između nastavka razgovora s važnim klijentom i sigurnosnog pravila koje možda nikada nije jasno definirano.
Ako kompanija unaprijed odredi da se softver ne instalira prema uputama sudionika videopoziva, zaposlenik ne mora procjenjivati koliko je osoba s druge strane uvjerljiva. Postupa prema pravilu koje vrijedi za svakoga.
U internim pravilima treba jasno navesti da zaposlenik smije prekinuti videopoziv čim ga sugovornik zatraži da pokrene skriptu ili instalira program. Nastavak razgovora može dogovoriti nakon provjere identiteta, bez obzira na to koliko je klijent važan.
Time se uklanja pritisak da zaposlenik sam procjenjuje je li važnije udovoljiti poslovnom partneru ili zaštititi računalo. Odluka je unaprijed donesena i vrijedi za sve.
Što FaceStealer ima zajedničko s napadom na Binance?
Na Financa.ba ranije smo analizirali kako je lažni postupak zapošljavanja otvorio put napadu na Binance, u kojem su napadači kompromitirali računala zaposlenika.
Američke vlasti taj napad pripisuju skupini TraderTraitor, dok FaceStealer povezuju sa skupinom Sapphire Sleet, poznatom i kao UNC1069. Riječ je o odvojenim operacijama, ali obje su uključivale iskorištavanje poslovnih aktivnosti koje zaposlenicima djeluju uobičajeno.
U slučaju FaceStealera napadači su iskoristili trenutak u kojem zaposlenik očekuje pomoć s tehničkim problemom. Za kompaniju je zato ključno da zaposlenik unaprijed zna kako smije odbiti takvu pomoć, čak i kada dolazi od osobe koju poznaje.
Autor: Financa.ba
Prilikom preuzimanja obvezno navesti izravni link na članak.