Zaposlenik koji u AI alat kopira ugovor kako bi brže pronašao spornu odredbu možda je upravo podijelio povjerljive poslovne informacije s vanjskim pružateljem usluge. Dokument je mogao koristiti na poslu, ali to ne znači da ga je smio učitati u vanjski sustav. Pravo pristupa poslovnim informacijama ne podrazumijeva i pravo njihova dijeljenja s AI servisima.
Odvjetničko društvo Lewis Silkin u analizi objavljenoj 7. listopada 2026. opisuje studiju slučaja u kojoj su zaposlenikovi upiti u poslodavčev AI alat izazvali sumnju na aktivnosti povezane s konkurentskim poslovanjem. Analiza se bavi zaštitom povjerljivih informacija i očuvanjem AI zapisa koji mogu postati važni dokazi u radnim sporovima.
Koji podaci ne smiju završiti u neodobrenim AI alatima?
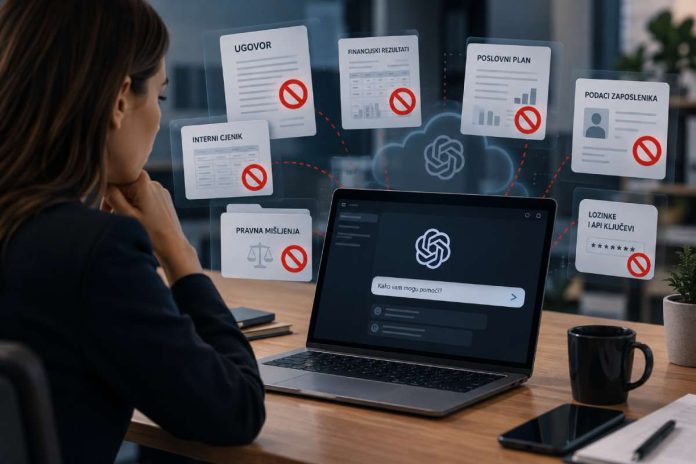
Ugovori s klijentima, neobjavljeni financijski rezultati, interni cjenici, podaci zaposlenika i poslovni planovi ne bi se smjeli učitavati u AI servise koje kompanija nije odobrila za takvu obradu.
Primjerice, voditelj prodaje može zatražiti od AI-ja prijedlog strukture ponude. Međutim, ako učita stvarnu ponudu s imenima kupaca, dogovorenim popustima i internom kalkulacijom, otvara pitanje povjerljivosti tih informacija.
Slično vrijedi za financijske projekcije. AI može objasniti izračun novčanog toka ili provjeriti formulu na oglednom primjeru. Za analizu stvarnog proračuna s planovima zaduživanja potreban je alat odobren za obradu takvih podataka.
Posebnu zaštitu zahtijevaju pravna mišljenja, komunikacija s odvjetnicima i dokumentacija povezana sa sudskim sporovima. Njihovo učitavanje može otvoriti dodatna pitanja povjerljivosti i zaštite pravne komunikacije.
Lozinke, pristupni tokeni i APIAPI je skraćenica od Application Programming Interface i pr... ključevi zahtijevaju još stroži pristup. Njihovo otkrivanje može omogućiti neovlašten pristup poslovnim sustavima. Zaposlenici ih ne bi trebali unositi u obične AI razgovore, čak ni kada traže pomoć pri rješavanju tehničkog problema.
Važno je razlikovati i odobrenje alata od odobrenja podataka. Kompanija može dopustiti korištenje AI-ja za pisanje marketinških tekstova, ali istodobno zabraniti unos stvarnih podataka kupaca ili neobjavljenih poslovnih rezultata.
Problem može nastati i kada ništa ne kopirate
AI aplikacije za automatsko bilježenje sastanaka mogu snimati razgovore, izrađivati transkripte i pohranjivati ih izvan sustava koje kompanija izravno kontrolira.
Zamislimo sastanak uprave o smanjenju troškova i mogućim otpuštanjima. Jedan sudionik uključi neodobreni AI alat za bilješke. Ako aplikacija prenosi sadržaj na vanjski servis, ondje mogu završiti podaci o zaposlenicima i poslovni planovi koji još nisu objavljeni.
Sličan problem može nastati kada zaposlenik poveže AI asistenta s poslovnom e-poštom ili internom bazom dokumenata. Prije povezivanja treba provjeriti ima li alat pristup samo odabranim datotekama ili znatno širem sadržaju. Također je važno znati može li podatke samo čitati ili ih smije mijenjati i slati.
Brisanje AI razgovora ne znači da su podaci nestali
Ako zaposlenik naknadno izbriše razgovor iz AI aplikacije, to ne jamči da su uklonjeni svi povezani zapisi. Njihovo zadržavanje ovisi o pružatelju usluge, ugovornim uvjetima i postavkama sustava.
Zato poslodavac prije odobravanja AI alata treba provjeriti gdje se podaci pohranjuju, koliko se dugo čuvaju i koriste li se za treniranje modela. Ni poslovna pretplata sama po sebi ne potvrđuje da je svaka vrsta obrade dopuštena.
Što ako je zaposlenik već poslao povjerljiv dokument?
Zaposlenik koji je pogreškom učitao povjerljiv dokument trebao bi incident odmah prijaviti odgovornoj osobi u kompaniji.
Pri prijavi je korisno navesti koji je AI alat korišten, kakvi su podaci poslani i kada se to dogodilo. Time se olakšava procjena mogućih posljedica. Zaposlenik ne bi trebao samostalno prikrivati pogrešku brisanjem zapisa koji mogu biti važni za utvrđivanje okolnosti incidenta.
U Bosni i Hercegovini od 4. listopada 2025. primjenjuje se novi Zakon o zaštiti osobnih podataka.
Prema objašnjenju Agencije za zaštitu osobnih podataka BiH, kontrolor mora prijaviti povredu osobnih podataka kada je vjerojatno da ona predstavlja rizik za prava i slobode pojedinaca. Prijava se podnosi bez nepotrebnog odgađanja, a najkasnije 72 sata od saznanja za povredu.
To ne znači da svaki dokument učitan u AI automatski pokreće taj rok. Kompanija najprije mora utvrditi je li došlo do povrede osobnih podataka i jesu li ispunjeni uvjeti za prijavu.
Ako dokument sadrži isključivo poslovne tajne, bez osobnih podataka, mogu se primjenjivati druge ugovorne ili zakonske obveze. Zato se svaki incident mora procijeniti prema sadržaju informacija koje su otkrivene.
Kako postaviti pravila bez potpune zabrane AI-ja?
Potpuna zabrana AI alata može potaknuti zaposlenike da koriste privatne račune, osobito ako im kompanija ne nudi odobren način za obavljanje zadataka.
O problemu prikrivenog korištenja umjetne inteligencije već smo pisali u članku Zaposlenici koriste AI, ali to skrivaju: Što je „AI stidljivost”?.
Britanski Nacionalni centar za kibernetičku sigurnost (NCSC) preporučuje organizacijama da zaposlenicima osiguraju jasan postupak za odobravanje potrebnih digitalnih alata. Takav pristup može smanjiti potrebu za korištenjem neodobrenih rješenja.
Kompanija može početi jednostavnom podjelom. Javno dostupne informacije i sadržaji bez povjerljivih podataka mogu se obrađivati u odobrenim AI alatima. Za interne dokumente treba odrediti koji su sustavi dopušteni i tko daje odobrenje. Poslovne tajne i pristupni podaci ne smiju završiti u neodobrenim servisima.
Ako kompanija zaposlenicima daje pristup povjerljivim dokumentima, ali im ne kaže smiju li ih obrađivati uz pomoć AI-ja, ostavlja im odluku koju ne bi trebali donositi sami.
Prodajni referent ne može samostalno procjenjivati sve ugovorne uvjete AI pružatelja usluge. Ni HR menadžer ne bi trebao sam odlučivati je li određena obrada osobnih podataka zakonita. Kompanija mora unaprijed definirati pravila i osigurati osobu kojoj se zaposlenici mogu obratiti.
Zaposlenik tako treba znati smije li koristiti AI za analizu ponude, sažimanje sastanka ili obradu internih izvještaja. Ako nije siguran je li alat odobren za podatke koje namjerava unijeti, treba zatražiti odobrenje ili zadatak riješiti na primjeru bez povjerljivih informacija.
Autor: financa.ba
Prilikom preuzimanja obvezno navesti izravni link na članak.

