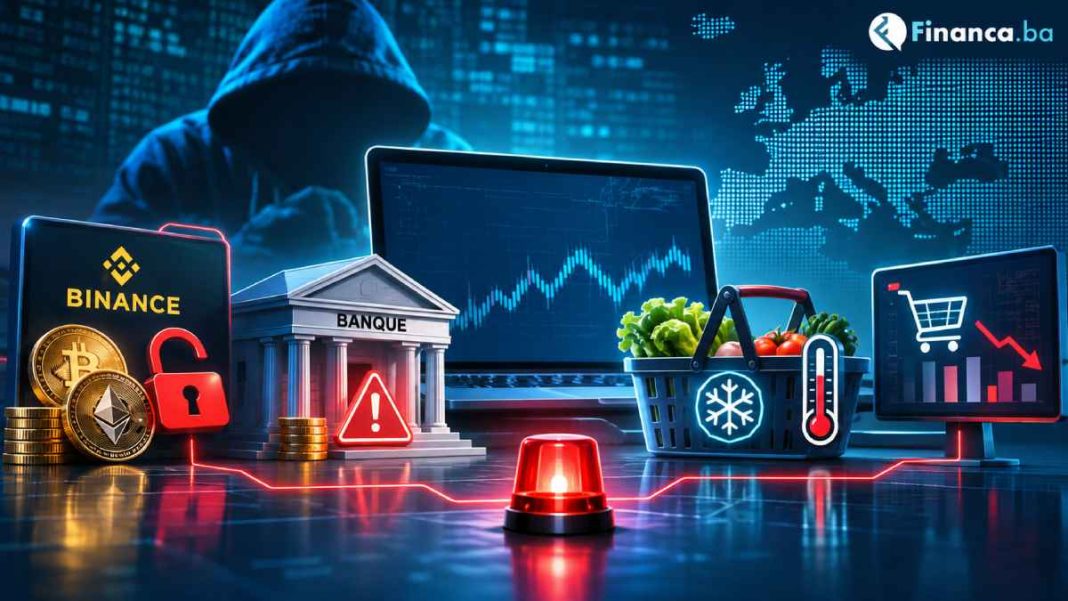
Hakerski napadi u samo nekoliko dana doveli su do krađe više od šest milijardi dolara kriptoimovine s Binancea, prijevarnih transfera od približno 100 milijuna eura iz francuske banke Crédit Mutuel Arkéa i gubitaka robe u europskim trgovinama zbog manipulacije rashladnim uređajima.
Istodobno je Ahold Delhaize objavio da će mu zaseban kibernetički incident, prema procjeni, smanjiti prodaju u četvrtom tromjesečju za 200 do 250 milijuna eura, a operativnu dobit za 75 do 100 milijuna eura.
Riječ je o odvojenim napadima, bez potvrđene povezanosti počinitelja. Razlikuju se i financijske posljedice: od ukradene imovine i neovlaštenih transfera do izgubljene prodaje i uništenih zaliha. Konačan trošak većine tih incidenata još nije poznat.
Binance: Krađa više od šest milijardi dolara
Napad na Binance dogodio se oko 29. listopada 2026. Američki FBI dva dana poslije službeno je pripisao krađu više od šest milijardi dolara virtualne imovine sjevernokorejskim akterima poznatima pod nazivom TraderTraitor.
U službenom upozorenju od 31. listopada FBI navodi da su napadači ukradenu imovinu pretvarali prvenstveno u ether. Objavio je i adrese kriptonovčanika povezanih s pranjem sredstava kako bi pružatelji kriptousluga mogli prepoznati i blokirati povezane transakcije.
Prema preliminarnom izvješću Binancea od 3. studenoga, koje je detaljno obradila Financa.ba u ranijem članku o napadu, napadači su mjesecima pripremali krađu. Koristili su lažni postupak zapošljavanja, kompromitirali računalo zaposlenika i stekli pristup internoj infrastrukturi povezanoj s autorizacijom transakcija.
FBI-jevo priopćenje potvrđuje atribuciju i razmjere krađe, ali ne donosi potpunu tehničku rekonstrukciju napada.
Vrijednost ukradene imovine ne pokazuje koliko će Binance konačno financijski izgubiti. Dio sredstava može biti zamrznut ili vraćen, dok nadoknada korisnicima iz vlastitih sredstava može stvoriti zaseban trošak.
Konačan neto gubitak kompanije nije potvrđen. Nije poznato ni ima li Binance osigurateljno pokriće za ovaj incident niti koliki će dio ukradene imovine uspjeti vratiti.
Crédit Mutuel Arkéa: Napadači su do banke došli preko platforme dobavljača
Francuska banka Crédit Mutuel Arkéa početkom studenoga postala je žrtvom napada u kojem su s njezina računa izvedeni prijevarni transferi vrijedni približno 100 milijuna eura.
Prema Reutersovu izvještaju od 5. studenoga, riječ je o približno 100 milijuna eura. Banka je potvrdila red veličine sredstava obuhvaćenih napadom, ali nije potvrdila iznos od 118 milijuna eura koji se pojavio u pojedinim medijskim izvještajima.
U službenom pojašnjenju od 4. studenoga banka navodi da su napadači pristup ostvarili preko platforme jednog od njezinih vanjskih pružatelja usluga. Identitet dobavljača nije objavljen.
Crédit Mutuel Arkéa odbacio je tvrdnje da je ulazna točka bila njegova internetska banka Fortuneo. Potvrdio je i da sredstva klijenata nisu pogođena. Nakon otkrivanja napada privremeno je obustavio dio transfera, zbog čega su pojedine transakcije kasnile.
Napadači su koristili račun same banke za transfere prema drugim financijskim institucijama. Banka je navela mogućnost da je dio novca nakon transfera pretvoren u kriptovalute, ali nije objavila potpunu rekonstrukciju njegova kretanja.
Dio sredstava uspjela je blokirati, a pokušaji povrata još traju. Blokiranje novca ne znači da je on već vraćen. Konačan financijski gubitak banke zato još nije utvrđen.
Banka nije objavila kako su napadači preko platforme dobavljača uspjeli izvršiti prijevarne transfere. Bez tih podataka nije moguće utvrditi je li zakazala konkretna sigurnosna kontrola.
Europski trgovci: Kada promjena temperature uništi zalihe
U europskim supermarketima napadači su pristupali internetski povezanim sustavima za upravljanje rashladnom opremom. Promjenom postavki temperature u pojedinim trgovinama prouzročili su kvarenje hrane i povlačenje proizvoda iz prodaje.
Europska agencija za kibernetičku sigurnost ENISA u zajedničkom priopćenju od 4. studenoga potvrdila je incidente u više država članica od 11. listopada te novi val napada 1. i 2. studenoga.
U koordinaciju odgovora uključeni su Europska komisija, Europol i nacionalni timovi za kibernetičku sigurnost. ENISA nije objavila zbirnu vrijednost nastale štete.
Kod trgovaca hranom financijska posljedica može nastati i bez krađe novca ili podataka. Ako temperatura izađe iz dopuštenog raspona, proizvodi mogu postati neupotrebljivi. Trgovac tada snosi trošak izgubljenih zaliha, njihova uklanjanja i zamjene, uz mogući prekid prodaje.
O pogođenim trgovinama i načinu manipulacije rashladnom opremom Financa.ba već je pisala u članku Hakeri podizali temperature hladnjaka u europskim trgovinama, hrana završila u otpadu.
Prema Censysovu istraživanju od 5. studenoga, broj javno dostupnih internetskih hostova povezanih s kontrolerima Danfoss StoreView i Copeland/Dixell XWEB na globalnoj razini smanjio se sa 6.695 na 3.124 između 9. listopada i 5. studenoga. Pad iznosi približno 53 posto.
Ti brojevi ne predstavljaju broj napadnutih trgovina ni broj pojedinačnih hladnjaka. Censys također ne može utvrditi zašto su pojedini hostovi prestali biti javno dostupni. Njihovi vlasnici mogli su promijeniti način povezivanja ili isključiti udaljeni pristup.
Francuski CERT-FR u službenom sigurnosnom upozorenju preporučuje uklanjanje upravljačkih sučelja rashladnih sustava s javnog interneta. Udaljeni pristup treba omogućiti preko zaštićene mreže ili VPN-a.
CERT-FR pritom upozorava da prije prekida prijenosa podataka prema serviseru treba provjeriti ugovorne uvjete osiguranja.
Za trgovca koji održavanje rashladne opreme povjerava vanjskom serviseru to znači da sigurnosnu promjenu mora uskladiti s načinom održavanja. Nadzor temperature i mogućnost intervencije moraju ostati funkcionalni, bez izravne izloženosti upravljačkih sučelja javnom internetu.
Ahold Delhaize: Napad smanjuje prognoze prodaje i dobiti
Ahold Delhaize objavio je 4. studenoga da očekuje smanjenje neto prodaje u četvrtom tromjesečju za 200 do 250 milijuna eura zbog kibernetičkog incidenta iz listopada. Procjenjuje i smanjenje temeljne te operativne dobiti prema IFRS-u za 75 do 100 milijuna eura.
Prema službenom izvještaju o rezultatima za treće tromjesečje, kompanija je nakon otkrivanja zlonamjerne aktivnosti preventivno isključila dio informatičkih sustava.
Poremećaji su najviše pogodili internetske usluge u Beneluksu i SAD-u te opskrbni lanac u Beneluksu. Platforma Bol nije bila pogođena tim incidentom.
Fizičke trgovine nastavile su raditi, ali su prekidi digitalnih usluga ograničili dio prodajnih aktivnosti. Većina poremećaja stavljena je pod kontrolu unutar dva tjedna, dok je potpuna obnova poslovanja u trenutku objave rezultata još trajala.
Ahold Delhaize očekuje i dodatne troškove odgovora na napad te sanacije sustava. Međutim, kompanija procjenjuje da će njihov zaseban utjecaj na operativnu dobit prema IFRS-u za 2026. biti malen.
Kompanija je snizila očekivanja za godišnju temeljnu operativnu maržu, koju sada vidi na razini koja se približava četiri posto, umjesto ranije prognoze od oko četiri posto.
Očekivani rast prilagođene dobiti po dionici smanjen je sa srednjeg do visokog jednoznamenkastog na niski jednoznamenkasti rast.
Prognozu slobodnog novčanog toka smanjila je s najmanje 2,3 milijarde na približno 2,1 milijardu eura. Na tu promjenu utječu i nova pravila plaćanja dobavljačima u Srbiji. Cijela razlika od 200 milijuna eura zato se ne može pripisati kibernetičkom incidentu.
Očekivani pad prodaje i pad operativne dobiti također nisu dva odvojena iznosa štete koja se mogu zbrajati. Učinak na dobit već uključuje financijske posljedice poremećaja prodaje i poslovanja.
Listopadski incident Ahold Delhaizea odvojen je od novembarskih napada na rashladne kontrolere. Nema potvrde o njihovoj međusobnoj povezanosti.
Odgovornost za digitalne sustave ne prestaje kod vanjskog dobavljača
Napad na Crédit Mutuel Arkéu posebno je relevantan u kontekstu europske uredbe DORA, koja se primjenjuje od 17. siječnja 2025. na financijske subjekte obuhvaćene njezinim područjem primjene.
Prema Uredbi EU 2022/2554, financijske institucije moraju upravljati informatičkim rizicima, uključujući one povezane s vanjskim pružateljima tehnoloških usluga.
Članak 28. propisuje da korištenje vanjskog ICT dobavljača ne oslobađa financijski subjekt odgovornosti za ispunjavanje regulatornih obveza.
Banka zato mora procjenjivati rizike usluga koje povjerava dobavljačima, osobito kada su povezane s važnim poslovnim funkcijama. Međutim, nema objavljenog regulatornog nalaza koji bi potvrdio da je Crédit Mutuel Arkéa prekršio DORA-u.
Za proizvođače digitalne opreme relevantan je i europski Cyber Resilience Act. Obveze prijavljivanja određenih ozbiljnih sigurnosnih incidenata i aktivno iskorištavanih ranjivosti počele su se primjenjivati 11. rujna 2026., dok će se glavni sigurnosni zahtjevi za proizvode primjenjivati od 11. prosinca 2027.
Kod rashladnih kontrolera pritom je važno koliko dugo proizvođač osigurava sigurnosnu podršku, tko instalira nadogradnje i tko ima ovlasti za promjenu postavki uređaja. Samo postojanje ranjivosti ili internetski dostupnog sučelja ne dokazuje da je proizvođač prekršio propise.
Kod Crédit Mutuel Arkée napadači su preko platforme vanjskog pružatelja usluga uspjeli izvršiti prijevarne transfere. Banka nije objavila kako je taj pristup iskorišten.
Kod europskih trgovaca udaljeni pristup rashladnim kontrolerima omogućio je manipulaciju temperaturom i gubitak robe. Francuski CERT zato preporučuje uklanjanje upravljačkih sučelja s javnog interneta, ali i provjeru uvjeta osiguranja prije prekida veze sa serviserom.
Za trgovca ostaje konkretna odluka: kako zadržati nadzor temperature i mogućnost brze intervencije, a ukloniti izravnu internetsku dostupnost opreme? Odgovor ovisi o načinu povezivanja, ugovoru o održavanju i odgovornosti za sigurnosne nadogradnje.
Autor: Financa.ba
Prilikom preuzimanja obvezno navesti izravni link na članak.